
科技講堂
Palo Alto Networks PAN-OS 管理介面存在遠端程式碼執行漏洞,建議用戶盡快採取修復措施
October 19,2026
Palo Alto Networks 發布安全公告,指出 PAN-OS 軟體的管理介面存在遠端程式碼執行(Remote Code Execution, RCE)漏洞 CVE-2026-0322 ( CVSS評分8.6 )。原廠已觀察到針對 Palo Alto Networks 管理介面的極少量漏洞利用活動,建議受影響用戶儘速採取修復措施。
CVE-2026-0322 概述
具備身分驗證及網路存取權限的攻擊者,可利用此漏洞在防火牆上以 root 權限執行任意程式碼。 受此漏洞影響的設備為 PA-Series、VM-Series 防火牆,以及 Panorama(虛擬版與 M-Series)。Cloud NGFW 與 Prisma Access 不受影響。
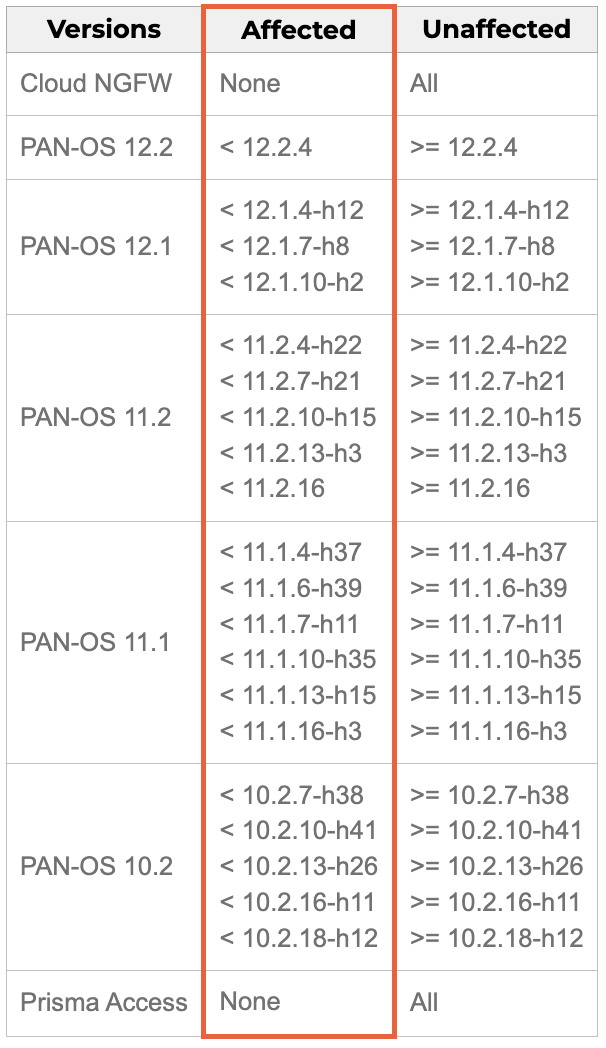
CVE-2026-0322 解決建議
此漏洞目前沒有已知的替代解決方法,建議客戶儘速升級至已修復版本。依照原廠建議的最佳實務部署指南,將管理介面的存取限制於可信任的內部 IP 位址,可降低此漏洞帶來的安全風險。
此外,建議客戶在完成升級前,先行封鎖以下由原廠公布,與此漏洞相關威脅活動及漏洞利用嘗試有關的 IP 位址:
66[.]42[.]72[.]14
208[.]83[.]239[.]114
149[.]248[.]47[.]234
參考資料來源